Domain aupair-china.de kaufen?
Wir ziehen mit dem Projekt
aupair-china.de um.
Sind Sie am Kauf der Domain
aupair-china.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain aupair-china.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
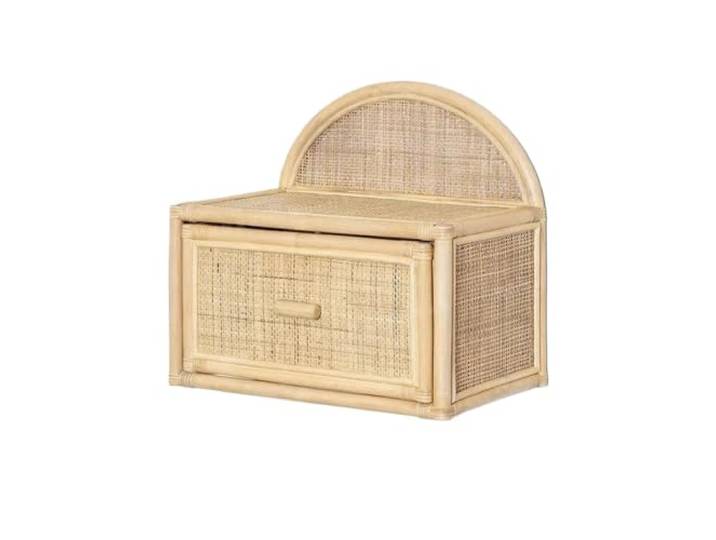
Rattan-Nachttisch mit Hängeschublade Nutzung als GastfamilieRattan-Nachttisch mit Hängeschublade Nutzung als Gastfamilie. Verfügt über ein Rattan-Panel-Design, das Ihrer Wohnumgebung eine weiche visuelle Struktur verleiht Verfügt über eine hängende Schubladenstruktur, um den vertikalen Raum for die Anordnung der Gegenstände optimal zu nutzen Funktioniert als Nachttischschrank oder seitliches Aufbewahrungselement, um unterschiedlichen Anforderungen an die Platzierung im Innenbereich gerecht zu werden Bietet unterteilte Aufbewahrungszonen, um persönliche Gegenstände zu sortieren und die Tischoberfläche aufgeräumt zu halten Verfügt über kompakte Schrankabmessungen, um begrenzte Bodenfläche for verschiedene Raumaufteilungen zu beanspruchen Farbe:One Color391,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dirim, Inci: Heterogenität, Sprache(n), BildungHeterogenität, Sprache(n), Bildung , Die Schule der Migrationsgesellschaft , Bohrgeräte > Handwerkzeuge , Erscheinungsjahr: 201811, Produktform: Kartoniert, Titel der Reihe: Studientexte Bildungswissenschaft##~UTB basics#4443#, Autoren: Dirim, Inci~Mecheril, Paul, Seitenzahl/Blattzahl: 302, Keyword: Bildung; Deutsch; Deutsche Sprache; Diskriminierung; Erziehung; Erziehungswissenschaften; Gemeinschaftsschule; Geschlechterverhältnis; Gesellschaft; Heterogenität; Integration; Lehrbuch; Mehrsprachigkeit; Migration; Migrationsgesellschaft; Migrationshintergrund; Pädagogik; Schulbildung; Schule; Schulpädagogik; Soziale Ungleichheit; Spracherwerb; Unterricht; höhere Bildungsabschlüsse; utb, Fachschema: Didaktik~Unterricht / Didaktik~Integration (Migration)~Integration (pädagogisch)~Bildung / Bildungsmanagement~Bildungsmanagement~Management / Bildungsmanagement~Bildungspolitik~Politik / Bildung, Fachkategorie: Bildungsstrategien und -politik, Bildungszweck: für die Hochschule, Warengruppe: TB/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Didaktische Kompetenz und Lehrmethoden, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB, Co-Verlag: Klinkhardt, Julius, Co-Verlag: Klinkhardt, Julius, Länge: 217, Breite: 151, Höhe: 20, Gewicht: 405, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 131850424,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Osmanisch-deutsche Geschichte(n) in Bildung und KulturOsmanisch-deutsche Geschichte(n) in Bildung und Kultur , Welche Bedeutung hat das Osmanische Reich für die Bildung und Kultur in Deutschland? Die Beiträger*innen präsentieren eine erste Bestandsaufnahme und widmen sich dem Thema aus theoretischer, empirischer und bildungspraktischer Perspektive. Dazu analysieren sie aktuelle Formen der Auseinandersetzung mit dem Osmanischen Reich in Schule und Unterricht, werfen aber anhand von Filmen, Museen und Projekten der außerschulischen Bildung auch einen Blick in die kulturelle Arena. Im Zentrum steht besonders der derzeitige Wandel von Geschichts- und Erinnerungskultur sowie die damit verbundene Notwendigkeit, Geschichte diversitätsreflexiv zu erzählen - was zeitgemäße Impulse für eine transkulturelle politische Bildung der Gegenwart liefert. , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 202411, Titel der Reihe: Public History - Angewandte Geschichte#22#, Redaktion: Georgi, Viola B.~Arani, Aliyeh Yegane~Yildirim, Lale, Seitenzahl/Blattzahl: 200, Abbildungen: 10 SW-Abbildungen, Themenüberschrift: HISTORY / Europe / General, Keyword: Bildung; Bildungsforschung; Cultural History; Culture; Diversity; Diversität; Education; Educational Research; Erinnerungskultur; European History; Europäische Geschichte; Geschichte; Geschichtswissenschaft; Global History; Globalgeschichte; Historisches Lernen; History; Kultur; Kulturgeschichte; Memory Culture; Migration; Museum; Osmanisches Reich; Ottoman Empire; School; Schule; Turkey; Turkish History; Türkei; Türkische Geschichte, Fachschema: Pädagogik / Theorie, Philosophie, Anthropologie, Fachkategorie: Europäische Geschichte~Geschichte: Ereignisse und Themen~Pädagogik: Theorie und Philosopie, Warengruppe: HC/Geschichte/Regionalgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 216 Blätter, Länge: 225, Breite: 148, Höhe: 17, Gewicht: 318, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Erfahrungen gibt es mit einem Austausch nach China?
Die Erfahrungen mit einem Austausch nach China können sehr vielfältig sein. Einige Schüler berichten von einer faszinierenden kulturellen Erfahrung, bei der sie die chinesische Sprache und Kultur hautnah erleben konnten. Andere berichten von Herausforderungen wie der Anpassung an das chinesische Schulsystem oder der Kommunikation aufgrund der Sprachbarriere. Insgesamt wird ein Austausch nach China oft als eine bereichernde und lehrreiche Erfahrung wahrgenommen. **
-
Welche Vorteile und Herausforderungen können bei der Integration internationaler Erfahrungen in den Bereichen Bildung, Arbeit und Kultur auftreten?
Die Integration internationaler Erfahrungen in den Bereichen Bildung, Arbeit und Kultur kann dazu beitragen, ein breiteres Verständnis für verschiedene Perspektiven und Arbeitsweisen zu entwickeln. Dies kann zu einer erhöhten kulturellen Sensibilität und interkulturellen Kompetenzen führen, die in einer globalisierten Welt immer wichtiger werden. Allerdings können auch Herausforderungen wie Sprachbarrieren, kulturelle Missverständnisse und Anpassungsschwierigkeiten auftreten, die die Integration erschweren können. Es ist wichtig, diese Herausforderungen anzuerkennen und gezielt zu adressieren, um die Vorteile der Integration internationaler Erfahrungen voll auszuschöpfen. **


Wie funktioniert die Integration in eine Gastfamilie?
Die Integration in eine Gastfamilie erfolgt durch den Austausch von Kultur, Sprache und Lebensgewohnheiten. Es ist wichtig, offen und respektvoll gegenüber den Bräuchen und Regeln der Gastfamilie zu sein und sich aktiv in den Familienalltag einzubringen. Eine gute Kommunikation und das Interesse an der Kultur und dem Leben der Gastfamilie sind entscheidend für eine erfolgreiche Integration. **
Welche Sprache in China?
In China wird hauptsächlich Mandarin gesprochen, das auch als Hochchinesisch bekannt ist. Es ist die Amtssprache des Landes und wird von der Mehrheit der Bevölkerung als Muttersprache gesprochen. Neben Mandarin gibt es jedoch auch noch viele andere Sprachen und Dialekte in China, wie zum Beispiel Kantonesisch, Wu, Min und Hakka. Diese regionalen Sprachen werden vor allem in bestimmten Regionen des Landes gesprochen und haben jeweils ihre eigenen Merkmale und Besonderheiten. Trotz der Vielfalt an Sprachen und Dialekten in China ist Mandarin die am weitesten verbreitete und wichtigste Sprache im Land. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Papermoon "Kultur"Vliestapete, Kultur, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften: atmungsaktiv, dimensionsstabil, geruchsneutral,...107,35 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Rattan-Nachttisch mit Hängeschublade Nutzung als GastfamilieRattan-Nachttisch mit Hängeschublade Nutzung als Gastfamilie. Verfügt über ein Rattan-Panel-Design, das Ihrer Wohnumgebung eine weiche visuelle Struktur verleiht Verfügt über eine hängende Schubladenstruktur, um den vertikalen Raum for die Anordnung der Gegenstände optimal zu nutzen Funktioniert als Nachttischschrank oder seitliches Aufbewahrungselement, um unterschiedlichen Anforderungen an die Platzierung im Innenbereich gerecht zu werden Bietet unterteilte Aufbewahrungszonen, um persönliche Gegenstände zu sortieren und die Tischoberfläche aufgeräumt zu halten Verfügt über kompakte Schrankabmessungen, um begrenzte Bodenfläche for verschiedene Raumaufteilungen zu beanspruchen Farbe:One Color391,03 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Dirim, Inci: Heterogenität, Sprache(n), BildungHeterogenität, Sprache(n), Bildung , Die Schule der Migrationsgesellschaft , Bohrgeräte > Handwerkzeuge , Erscheinungsjahr: 201811, Produktform: Kartoniert, Titel der Reihe: Studientexte Bildungswissenschaft##~UTB basics#4443#, Autoren: Dirim, Inci~Mecheril, Paul, Seitenzahl/Blattzahl: 302, Keyword: Bildung; Deutsch; Deutsche Sprache; Diskriminierung; Erziehung; Erziehungswissenschaften; Gemeinschaftsschule; Geschlechterverhältnis; Gesellschaft; Heterogenität; Integration; Lehrbuch; Mehrsprachigkeit; Migration; Migrationsgesellschaft; Migrationshintergrund; Pädagogik; Schulbildung; Schule; Schulpädagogik; Soziale Ungleichheit; Spracherwerb; Unterricht; höhere Bildungsabschlüsse; utb, Fachschema: Didaktik~Unterricht / Didaktik~Integration (Migration)~Integration (pädagogisch)~Bildung / Bildungsmanagement~Bildungsmanagement~Management / Bildungsmanagement~Bildungspolitik~Politik / Bildung, Fachkategorie: Bildungsstrategien und -politik, Bildungszweck: für die Hochschule, Warengruppe: TB/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Didaktische Kompetenz und Lehrmethoden, Thema: Verstehen, Text Sprache: ger, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB, Co-Verlag: Klinkhardt, Julius, Co-Verlag: Klinkhardt, Julius, Länge: 217, Breite: 151, Höhe: 20, Gewicht: 405, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 131850424,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Osmanisch-deutsche Geschichte(n) in Bildung und KulturOsmanisch-deutsche Geschichte(n) in Bildung und Kultur , Welche Bedeutung hat das Osmanische Reich für die Bildung und Kultur in Deutschland? Die Beiträger*innen präsentieren eine erste Bestandsaufnahme und widmen sich dem Thema aus theoretischer, empirischer und bildungspraktischer Perspektive. Dazu analysieren sie aktuelle Formen der Auseinandersetzung mit dem Osmanischen Reich in Schule und Unterricht, werfen aber anhand von Filmen, Museen und Projekten der außerschulischen Bildung auch einen Blick in die kulturelle Arena. Im Zentrum steht besonders der derzeitige Wandel von Geschichts- und Erinnerungskultur sowie die damit verbundene Notwendigkeit, Geschichte diversitätsreflexiv zu erzählen - was zeitgemäße Impulse für eine transkulturelle politische Bildung der Gegenwart liefert. , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 202411, Titel der Reihe: Public History - Angewandte Geschichte#22#, Redaktion: Georgi, Viola B.~Arani, Aliyeh Yegane~Yildirim, Lale, Seitenzahl/Blattzahl: 200, Abbildungen: 10 SW-Abbildungen, Themenüberschrift: HISTORY / Europe / General, Keyword: Bildung; Bildungsforschung; Cultural History; Culture; Diversity; Diversität; Education; Educational Research; Erinnerungskultur; European History; Europäische Geschichte; Geschichte; Geschichtswissenschaft; Global History; Globalgeschichte; Historisches Lernen; History; Kultur; Kulturgeschichte; Memory Culture; Migration; Museum; Osmanisches Reich; Ottoman Empire; School; Schule; Turkey; Turkish History; Türkei; Türkische Geschichte, Fachschema: Pädagogik / Theorie, Philosophie, Anthropologie, Fachkategorie: Europäische Geschichte~Geschichte: Ereignisse und Themen~Pädagogik: Theorie und Philosopie, Warengruppe: HC/Geschichte/Regionalgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 216 Blätter, Länge: 225, Breite: 148, Höhe: 17, Gewicht: 318, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Erfahrungen gibt es mit einem Austausch nach China?
Die Erfahrungen mit einem Austausch nach China können sehr vielfältig sein. Einige Schüler berichten von einer faszinierenden kulturellen Erfahrung, bei der sie die chinesische Sprache und Kultur hautnah erleben konnten. Andere berichten von Herausforderungen wie der Anpassung an das chinesische Schulsystem oder der Kommunikation aufgrund der Sprachbarriere. Insgesamt wird ein Austausch nach China oft als eine bereichernde und lehrreiche Erfahrung wahrgenommen. **
-
Welche Vorteile und Herausforderungen können bei der Integration internationaler Erfahrungen in den Bereichen Bildung, Arbeit und Kultur auftreten?
Die Integration internationaler Erfahrungen in den Bereichen Bildung, Arbeit und Kultur kann dazu beitragen, ein breiteres Verständnis für verschiedene Perspektiven und Arbeitsweisen zu entwickeln. Dies kann zu einer erhöhten kulturellen Sensibilität und interkulturellen Kompetenzen führen, die in einer globalisierten Welt immer wichtiger werden. Allerdings können auch Herausforderungen wie Sprachbarrieren, kulturelle Missverständnisse und Anpassungsschwierigkeiten auftreten, die die Integration erschweren können. Es ist wichtig, diese Herausforderungen anzuerkennen und gezielt zu adressieren, um die Vorteile der Integration internationaler Erfahrungen voll auszuschöpfen. **
-
Wie funktioniert die Integration in eine Gastfamilie?
Die Integration in eine Gastfamilie erfolgt durch den Austausch von Kultur, Sprache und Lebensgewohnheiten. Es ist wichtig, offen und respektvoll gegenüber den Bräuchen und Regeln der Gastfamilie zu sein und sich aktiv in den Familienalltag einzubringen. Eine gute Kommunikation und das Interesse an der Kultur und dem Leben der Gastfamilie sind entscheidend für eine erfolgreiche Integration. **
-
Welche Sprache in China?
In China wird hauptsächlich Mandarin gesprochen, das auch als Hochchinesisch bekannt ist. Es ist die Amtssprache des Landes und wird von der Mehrheit der Bevölkerung als Muttersprache gesprochen. Neben Mandarin gibt es jedoch auch noch viele andere Sprachen und Dialekte in China, wie zum Beispiel Kantonesisch, Wu, Min und Hakka. Diese regionalen Sprachen werden vor allem in bestimmten Regionen des Landes gesprochen und haben jeweils ihre eigenen Merkmale und Besonderheiten. Trotz der Vielfalt an Sprachen und Dialekten in China ist Mandarin die am weitesten verbreitete und wichtigste Sprache im Land. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.